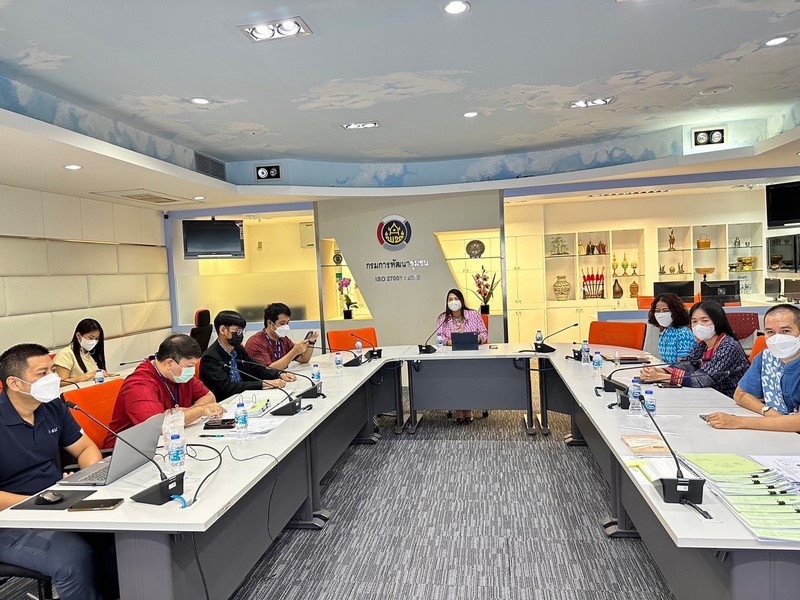
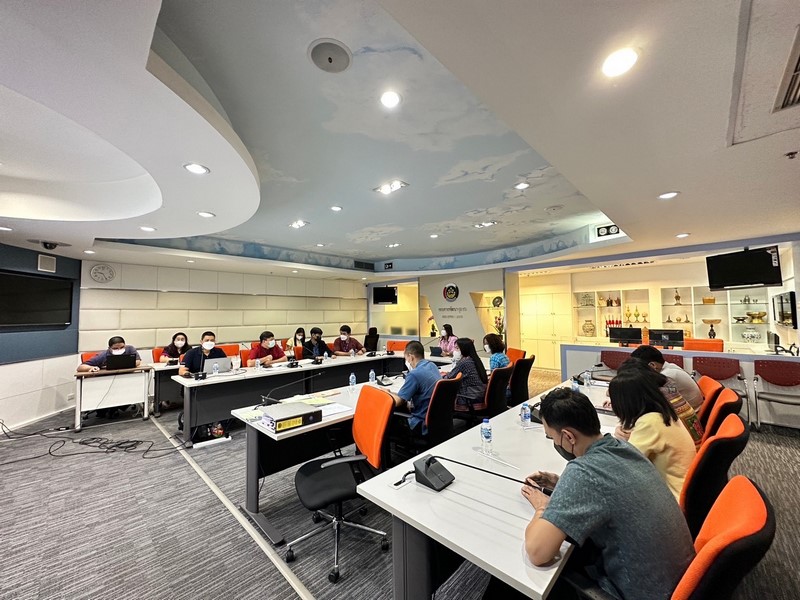
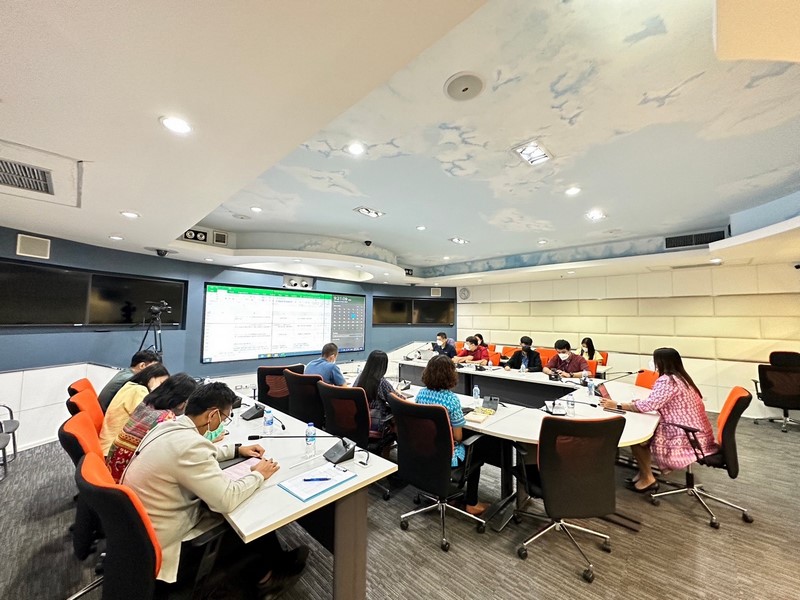
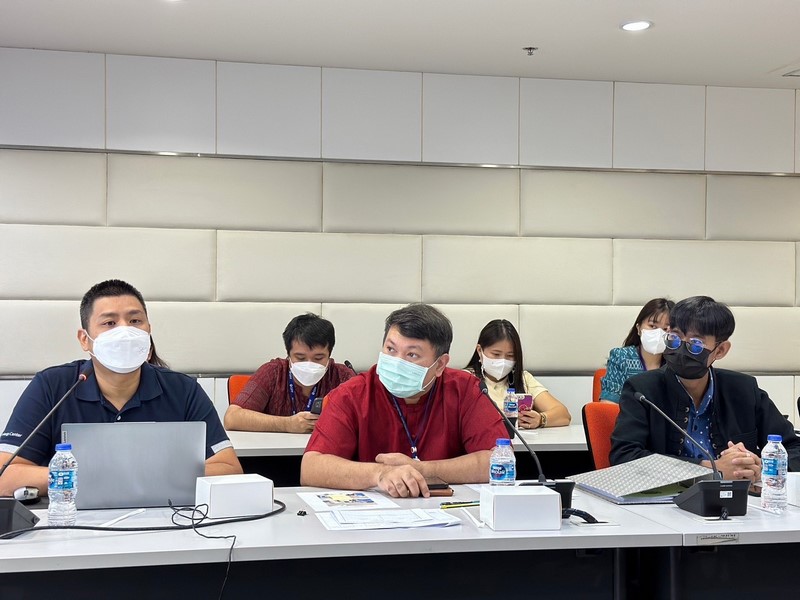
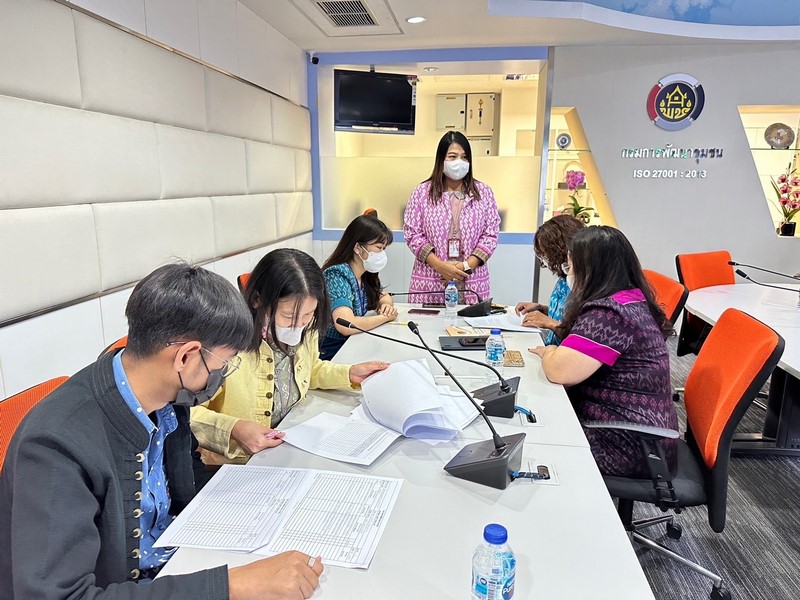
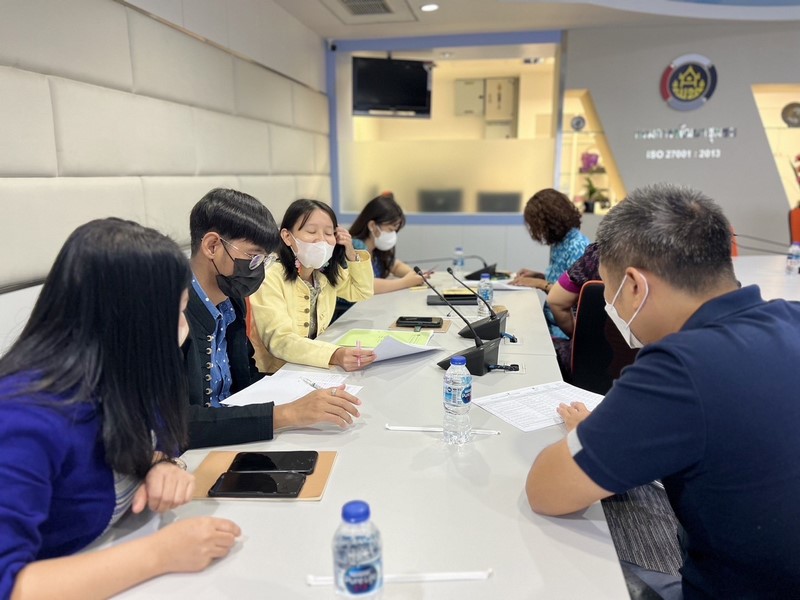
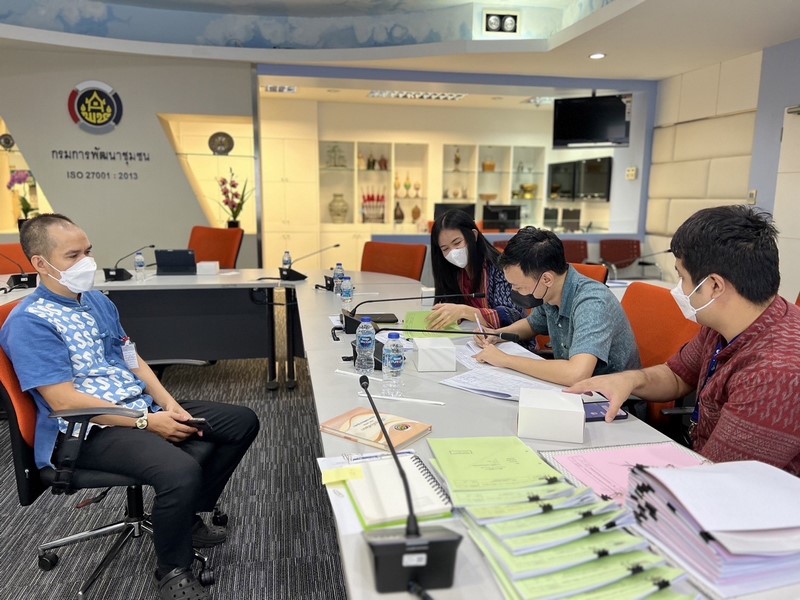
วันพฤหัสบดีที่ 8 มิถุนายน 2566 ร.ต.อ.เขตรัฐ ชาญศิลป์ ผู้อำนวยการศูนย์สารสนเทศเพื่อการพัฒนาชุมชน มอบหมายให้ นางสาวประภาพรรณ วุ่นสุข ผู้อำนวยกลุ่มงานพัฒนาระบบเทคโนโลยีสารสนเทศ พร้อมด้วยคณะทำงาน ซึ่งประกอบด้วยคณะทำงานบริหารจัดการความมั่นคงปลอดภัยสารสนเทศภายใน (ISMS Internal Audit) จำนวน 15 คน ณ ห้อง War Room ชั้น 5 กรมการพัฒนาชุมชน
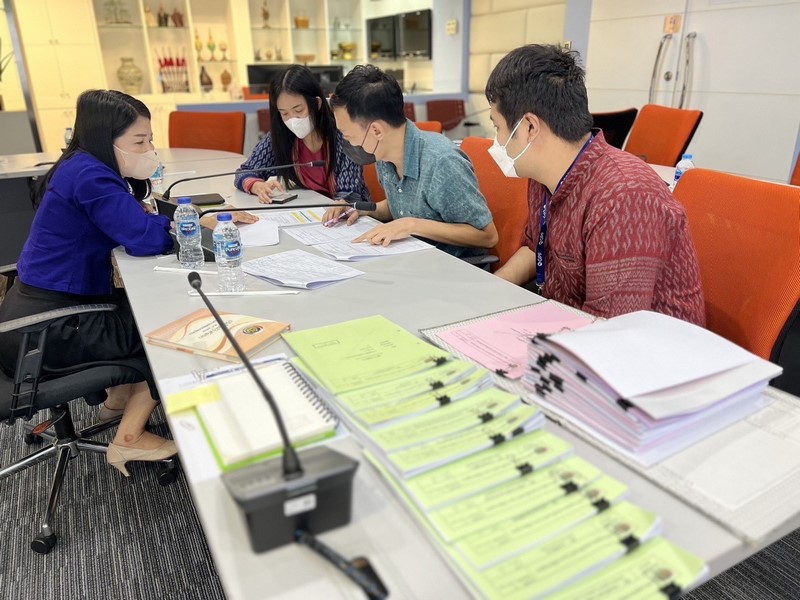
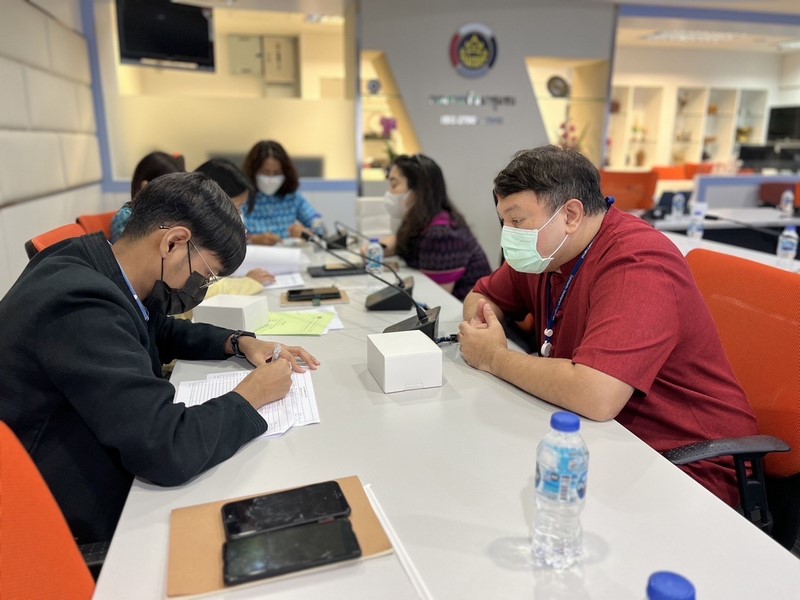
ในการประชุมโครงการเพิ่มประสิทธิภาพการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศตามแนวทางมาตรฐานสากล ปีงบประมาณ พ.ศ.2566 กิจกรรม การตรวจสอบภายใน (Internal Audit) โดยมีนายอธิป สกลพัฒนศักดิ์ เป็นวิทยากร จากบริษัท โนวเลจด์ เซ็นเตอร์ จำกัด โดยในวันสุดท้ายของกิจกรรม Internal Audit นี้ ได้มีการดำเนินการตรวจติดตามเอกสาร เกี่ยวกับการประชุมทบทวนฝ่ายบริหาร, การบริหารจัดการความต่อเนื่องในการดำเนินงานองค์กร,การติดตามประเมินความสอดคล้องกฎหมายคอมพิวเตอร์,บริบทขององค์กร ยุทธศาสตร์ศูนย์สารสนเทศเพื่อการพัฒนาชุมชน และนโยบายการบริหารจัดการระบบความมั่นคงปลอดภัยของสารสนเทศ และสรุปผลการปฏิบัติการแก้ไขและป้องกันความไม่สอดคล้องจากการตรวจติดตามคุณภาพภายใน
สรุปผลการตรวจสอบภายในระบบการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ ไม่พบความไม่สอดคล้องตามข้อกำหนด (CAR) เกิดขึ้น และไม่มีข้อเสนอแนะ (OB) แสดงให้เห็นว่าบุคลากรมีการปฏิบัติได้ตรงตามมาตรฐาน ISO 27001 : 2013 ครบถ้วน
กรมการพัฒนาชุมชน ประชุมสรุปผลการขับเคลื่อนกิจกรรม การตรวจสอบภายใน (Internal Audit) เพื่อเพิ่มประสิทธิภาพการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศตามแนวทางมาตรฐานสากล ISO27001
วันพฤหัสบดีที่ 8 มิถุนายน 2566 ร.ต.อ.เขตรัฐ ชาญศิลป์ ผู้อำนวยการศูนย์สารสนเทศเพื่อการพัฒนาชุมชน มอบหมายให้ นางสาวประภาพรรณ วุ่นสุข ผู้อำนวยกลุ่มงานพัฒนาระบบเทคโนโลยีสารสนเทศ พร้อมด้วยคณะทำงาน ซึ่งประกอบด้วยคณะทำงานบริหารจัดการความมั่นคงปลอดภัยสารสนเทศภายใน (ISMS Internal Audit) จำนวน 15 คน ณ ห้อง War Room ชั้น 5 กรมการพัฒนาชุมชน
ในการประชุมโครงการเพิ่มประสิทธิภาพการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศตามแนวทางมาตรฐานสากล ปีงบประมาณ พ.ศ.2566 กิจกรรม การตรวจสอบภายใน (Internal Audit) โดยมีนายอธิป สกลพัฒนศักดิ์ เป็นวิทยากร จากบริษัท โนวเลจด์ เซ็นเตอร์ จำกัด โดยในวันสุดท้ายของกิจกรรม Internal Audit นี้ ได้มีการดำเนินการตรวจติดตามเอกสาร เกี่ยวกับการประชุมทบทวนฝ่ายบริหาร, การบริหารจัดการความต่อเนื่องในการดำเนินงานองค์กร,การติดตามประเมินความสอดคล้องกฎหมายคอมพิวเตอร์,บริบทขององค์กร ยุทธศาสตร์ศูนย์สารสนเทศเพื่อการพัฒนาชุมชน และนโยบายการบริหารจัดการระบบความมั่นคงปลอดภัยของสารสนเทศ และสรุปผลการปฏิบัติการแก้ไขและป้องกันความไม่สอดคล้องจากการตรวจติดตามคุณภาพภายใน
สรุปผลการตรวจสอบภายในระบบการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ ไม่พบความไม่สอดคล้องตามข้อกำหนด (CAR) เกิดขึ้น และไม่มีข้อเสนอแนะ (OB) แสดงให้เห็นว่าบุคลากรมีการปฏิบัติได้ตรงตามมาตรฐาน ISO 27001 : 2013 ครบถ้วน